






Une enquête de la société de cybersécurité Gambit Security a permis de dévoiler une campagne de piratage ciblant principalement des sites de commerce en ligne. La particularité de cette campagne est que trois outils d’intelligence artificielle open source ont servi à faire l’essentiel du travail, de la recherche des vulnérabilités à leur exploitation.
La supervision humaine s’est parfois limitée à quelques instructions ponctuelles. Résultat : 105 projets d’attaque lancés en six jours, au moins 27 entreprises compromises à différents degrés. Et plus de 600 000 données de cartes bancaires dérobées. La campagne remonterait à juillet 2026 et se poursuivait encore lors de sa découverte. Gambit Security affirme avoir récupéré le serveur de test utilisé par l’opérateur. Son analyse lui a permis de reconstituer une grande partie des opérations.
Trois agents IA se partageaient les tâches. Strix était chargé de rechercher les vulnérabilités. Entre le 23 et le 31 août, l’outil a effectué 146 analyses approfondies sur 138 hôtes.
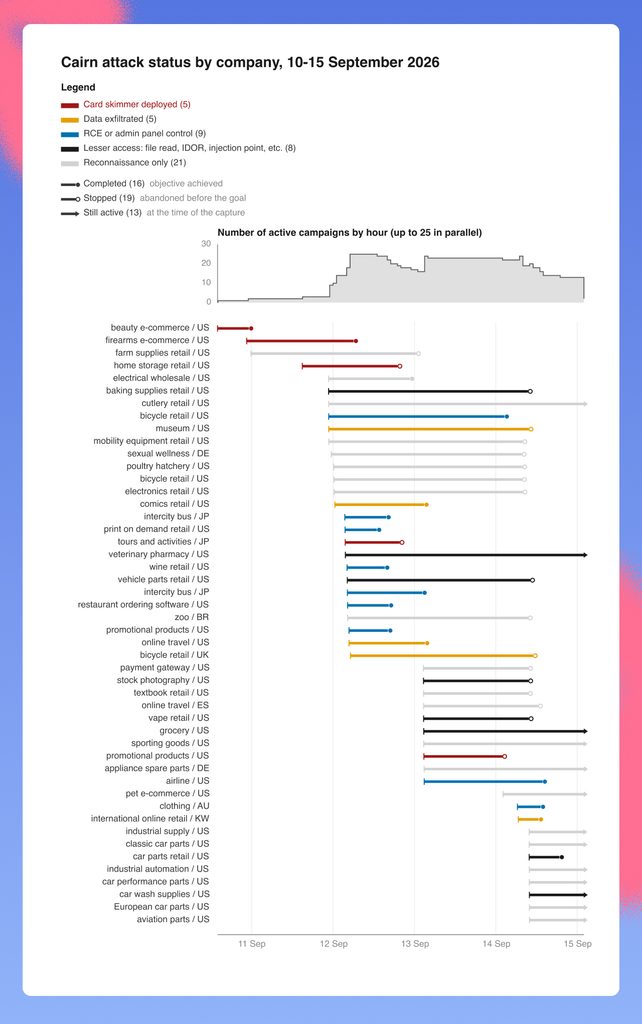
Les résultats pouvaient ensuite être transmis à Cairn. Celui-ci recevait une cible et un objectif, comme obtenir un accès administrateur ou prendre le contrôle d’un serveur. Il pouvait travailler pendant plusieurs heures, tester différentes pistes et adapter sa stratégie aux résultats obtenus. Entre le 10 et le 15 septembre, Cairn a aidé à lancer 105 projets d’attaque. Hermes jouait, quant à lui, le rôle de chef d’orchestre. Il permettait notamment de lancer les opérations et de poursuivre certaines actions après l’intrusion.
L’humain restait aux commandes, mais son intervention pouvait devenir minimale. Gambit a retrouvé 1 951 instructions saisies pendant 260 sessions. Certaines se résumaient à quelques mots comme : «lire un rapport de vulnérabilité et démarrer», « approfondir l’API » ou rechercher un accès au serveur. Elle a parfois pris la forme d’une question naturelle comme « peut-il exécuter du code ? ».
Une attaque qui illustre les risques liés à l’autonomie des agents IA
Les conséquences de cette campagne ont été bien réelles. Gambit affirme avoir retrouvé plus de 600 000 données de cartes bancaires exfiltrées auprès de deux entreprises victimes. L’attaque a également permis d’installer des scripts malveillants sur plusieurs sites marchands pour intercepter les informations bancaires des clients.
L’autonomie accordée aux agents IA a même provoqué des dégâts supplémentaires. Chez un détaillant de vélos, l’agent avait créé des tables temporaires dans une base de données. Lors du nettoyage, son critère de suppression s’est révélé trop large. L’agent a donc effacé 180 tables, y compris des sauvegarde créées par les administrateurs de l’entreprise.
Pour l’opérateur, cette capacité d’attaque massive a pourtant coûté relativement peu cher. Sur 101 analyses complètes étudiées, Gambit estime le coût moyen des ressources IA à 25,46 dollars par cible. Les montants allaient de 3,13 à 79,31 dollars. Le coût total de l’utilisation des modèles d’IA durant la campagne est estimé entre 12 000 et 18 000 dollars. Ces chiffres ne signifient toutefois pas que 25 dollars suffisent pour pirater une entreprise. Ils correspondent au coût moyen des ressources d’IA consommées pour analyser une cible.
Avec des agents capables de poursuivre seuls une tâche pendant plusieurs heures, un seul opérateur peut désormais automatiser une partie du travail qui mobilisait auparavant beaucoup plus de temps et d’intervention humaine. Et cette campagne l’illustre parfaitement. L’humain reste ici à l’origine de l’objectif criminel. L’IA permet de rechercher des failles, de les tester et de tenter de les exploiter beaucoup plus rapidement, sur davantage de cibles.